Malware
32 article(s)
Google a laissé traîner un faux Chrome frauduleux sur le Play Store
📖 Lire sur Vigie24Une application frauduleuse imitant le navigateur Chrome a réussi à contourner les contrôles du Google Play Store. Elle a été téléchargée plus de 100 000 fois avant d'être finalement détectée et supprimée par Google.
 France
· 15/10/2026 08:49 ·
⚙️ 1 036 tok
Score : 72.6 ⓘ
Vous venez d’acheter votre smartphone ? Un virus se cache peut-être à l’intérieur
📖 Lire sur Vigie24Bitdefender a identifié un malware nommé Midnight Mimosa préinstallé dans le firmware de certains smartphones Android d'entrée de gamme. Cette menace est présente dès l'achat de l'appareil, avant même son premier démarrage.
France
· 09/10/2026 14:05 ·
⚙️ 1 008 tok
Score : 73.4 ⓘ
Cyberattaque sur l’iPhone : le malware DarkSword est de retour sous une nouvelle forme
📖 Lire sur Vigie24La société iVerify a identifié P7 DarkSword, une version évoluée d'un kit de piratage ciblant les iPhone. Cette nouvelle menace, plus perfectionnée, a fait l'objet d'une analyse pour alerter les utilisateurs d'Apple.
France
· 09/10/2026 09:13 ·
⚙️ 1 045 tok
Score : 73.8 ⓘ
Midnight Mimosa infecte des smartphones Android avant même leur première utilisation
📖 Lire sur Vigie24Le malware Midnight Mimosa est pré-installé dans le firmware de certains smartphones Android low-cost avant leur commercialisation. Il permet aux attaquants de générer des revenus publicitaires frauduleux et de revendre l'accès aux appareils, tout en étant impossible à supprimer pour l'utilisateur.
France
· 09/10/2026 04:55 ·
⚙️ 1 069 tok
Score : 79.3 ⓘ
Des pirates nord-coréens se servent du réseau Ethereum pour lancer des cyberattaques
📖 Lire sur Vigie24Des pirates nord-coréens utilisent le réseau Ethereum pour masquer les communications avec leurs malwares. En insérant l'adresse de leur serveur dans des transferts de cryptomonnaies, ils parviennent à contourner la détection des systèmes de sécurité.
France
· 04/10/2026 07:02 ·
⚙️ 1 046 tok
Score : 74.2 ⓘ
Une campagne ClickFix détourne les GPT personnalisés de ChatGPT pour diffuser un malware
📖 Lire sur Vigie24Des cybercriminels utilisent des GPT personnalisés et des publicités Google pour mener une campagne ClickFix. Les victimes sont redirigées vers de faux contrôles de sécurité les poussant à exécuter manuellement des commandes malveillantes pour infecter leur système.
France
· 01/10/2026 09:39 ·
⚙️ 1 074 tok
Score : 80.5 ⓘ

Vous êts sur Android? Gare à ce nouveau virus qui circule, des utilisateurs touchés en Belgique
📖 Lire sur Vigie24Un nouveau logiciel malveillant nommé RemControl cible les utilisateurs d'Android, notamment en Belgique, pour voler des données bancaires. Ce virus permet l'accès distant au smartphone afin de compromettre les informations financières des victimes.
 Belgique
· 29/09/2026 06:31 ·
⚙️ 1 046 tok
Score : 73.0 ⓘ
RatHat : ce malware Android utilise l’IA pour prendre les commandes de votre smartphone Android
📖 Lire sur Vigie24Le malware Android nommé RatHat utilise l'intelligence artificielle pour naviguer dans le système, activer des fonctions sensibles et s'installer durablement. Au-delà du vol de mots de passe, ce cheval de Troie automatise la prise de contrôle du smartphone.
France
· 26/09/2026 12:01 ·
⚙️ 1 047 tok
Score : 79.3 ⓘ
Pour piller votre Mac, un virus se cache dans les calendriers iCloud
📖 Lire sur Vigie24Le malware MacSync utilise des calendriers iCloud publics pour envoyer des commandes à distance aux Mac infectés. Ce virus vole des données sensibles, notamment les mots de passe du trousseau et les portefeuilles de cryptomonnaies, en se camouflant via une porte dérobée imitant le Finder.
France
· 25/09/2026 15:02 ·
⚙️ 1 052 tok
Score : 79.3 ⓘ
Cette nouvelle faille zero-day peut condamner Microsoft Defender à travailler avec des signatures périmées
📖 Lire sur Vigie24Le malware BigDiskBuster exploite une faille zero-day pour saboter les mises à jour de Microsoft Defender. En empêchant l'actualisation des signatures, il rend l'antivirus inefficace face aux menaces récentes tout en laissant croire qu'il est actif.
France
· 23/09/2026 09:51 ·
⚙️ 1 057 tok
Score : 79.7 ⓘ
Télécharger des films est plus dangereux que jamais : ce virus peut ruiner votre PC
📖 Lire sur Vigie24Kaspersky alerte sur la circulation d'un malware dangereux diffusé via les plateformes de téléchargement de films. Ce virus menace gravement l'intégrité des PC des utilisateurs.
France
· 21/09/2026 14:00 ·
⚙️ 979 tok
Score : 66.0 ⓘ
Ce malware bancaire russe détourne Chrome pour voler vos sessions
📖 Lire sur Vigie24Le malware bancaire russe KREMLIN cible les navigateurs Chrome et Edge en installant une extension malveillante. Il contourne les contrôles d'intégrité de Chromium pour dérober des cookies, des mots de passe et des jetons de session.
France
· 16/09/2026 05:14 ·
⚙️ 1 024 tok
Score : 80.1 ⓘ
Piraté, le compte officiel de HBO Max a servi à diffuser des malwares sur Reddit
📖 Lire sur Vigie24Le compte Reddit vérifié de HBO Max a été piraté pour diffuser des malwares ciblant les utilisateurs Mac et Windows. Les attaquants ont utilisé la technique ClickFix pour piéger les internautes via des publicités malveillantes.
France
· 15/09/2026 13:11 ·
⚙️ 1 039 tok
Score : 75.0 ⓘ
Ce nouveau malware Android vole vos données, chiffre vos fichiers et vous harcèle
📖 Lire sur Vigie24Le malware Android MantaX Otax exfiltre des données sensibles comme les SMS et les profils WhatsApp avant de chiffrer les fichiers de l'utilisateur. Les victimes sont ensuite harcelées par des messages menaçants pour exiger le paiement d'une rançon.
France
· 13/09/2026 09:25 ·
⚙️ 1 085 tok
Score : 80.5 ⓘ


Les attaques ClickFix infectant les PC et les Mac deviennent virales
📖 Lire sur Vigie24Une nouvelle campagne de cyberattaques nommée 'ClickFix' cible les utilisateurs de PC et Mac en utilisant des techniques d'ingénierie sociale. Les victimes sont incitées à copier-coller des commandes malveillantes pour résoudre de faux problèmes techniques, entraînant l'infection de leur système.
France
· 11/09/2026 14:22 ·
⚙️ 1 008 tok
Score : 77.0 ⓘ

Des pirates informatiques volent des tokens d'utilisation aux abonnés de l'assistant IA Claude. Anthropic a confirmé qu'un piratage ciblé était en cours pour s'emparer des sessions d'arrière-plan des abonnés
📖 Lire sur Vigie24Des pirates informatiques ciblent les abonnés de l'IA Claude d'Anthropic pour voler leurs tokens de session. Cette attaque via des logiciels malveillants entraîne une consommation anormale des crédits d'utilisation des victimes.
France
· 09/09/2026 18:20 ·
⚙️ 1 218 tok
Score : 80.5 ⓘ
Vous utilisez Claude AI ? Vos informations de paiement sont peut-être en danger à cause d’un malware
📖 Lire sur Vigie24Anthropic a déconnecté l'ensemble des comptes Claude AI suite à l'intrusion d'un malware dans son service. Cette faille pourrait compromettre les informations de paiement des utilisateurs.
France
· 08/09/2026 12:02 ·
⚙️ 1 649 tok
Score : 75.8 ⓘ
Le coup de la pièce jointe vérolée fonctionne encore et des hackers russes s'en servent pour espionner l'Europe
📖 Lire sur Vigie24Le groupe de cyberespionnage russe APT28 (Fancy Bear) cible des institutions gouvernementales en Europe et en Turquie. Ils utilisent un nouvel outil nommé HOOKEDGE, dissimulé via Microsoft Edge, pour exfiltrer des données et transmettre des ordres.
France
· 07/09/2026 12:03 ·
⚙️ 1 054 tok
Score : 78.9 ⓘ
Cette publicité pour du streaming gratuit peut donner aux hackers le contrôle de votre smartphone
📖 Lire sur Vigie24Une application frauduleuse proposant du streaming gratuit cible les utilisateurs d'Android via les réseaux sociaux. Une fois installée, elle permet aux attaquants de surveiller l'écran, d'enregistrer les frappes clavier et de prendre le contrôle à distance du smartphone.
France
· 06/09/2026 15:15 ·
⚙️ 1 057 tok
Score : 75.0 ⓘ

Ce virus a une tactique originale pour voler les données de votre smartphone
📖 Lire sur Vigie24Un nouveau malware cible les smartphones Android dans plusieurs pays européens en détournant les services d'accessibilité. Le virus espionne les applications bancaires pour voler des identifiants et exfiltre les données via un système de relais.
France
· 05/09/2026 06:02 ·
⚙️ 1 621 tok
Score : 75.0 ⓘ
Après plus de 20 ans d’activité, l’un des plus vieux botnets au monde vaincu par ce qui faisait sa force
📖 Lire sur Vigie24Le botnet Sality, actif depuis 2003 et spécialisé dans la distribution de malwares, a finalement été neutralisé. L'infrastructure réseau qui avait permis sa survie pendant deux décennies a paradoxalement conduit à sa chute.
France
· 03/09/2026 08:51 ·
⚙️ 1 070 tok
Score : 80.5 ⓘ
Ce logiciel signé cache un malware et les victimes l’ajoutent aux exclusions de leur antivirus
📖 Lire sur Vigie24Le logiciel de fonds d'écran QN Wallpaper intègre la porte dérobée ValleyRAT, touchant plus de 1 500 victimes en Chine et en Inde. Les attaquants incitent les utilisateurs à ajouter le programme aux exclusions de leur antivirus pour contourner la détection.
France
· 01/09/2026 04:57 ·
⚙️ 1 083 tok
Score : 73.8 ⓘ
Installées depuis des mois, ces extensions Chrome et Edge se sont retournées contre leurs utilisateurs après une mise à jour de routine
📖 Lire sur Vigie24Une vingtaine d'extensions pour Chrome et Edge, initialement saines, ont été compromises via une mise à jour malveillante. Elles sont désormais capables de voler des identifiants, des sessions et des cryptomonnaies.
France
· 31/08/2026 10:03 ·
⚙️ 1 094 tok
Score : 79.3 ⓘ
Microsoft alerte sur TerminalFix, une attaque ClickFix taillée pour infiltrer les réseaux internes d'entreprises
📖 Lire sur Vigie24Microsoft a identifié TerminalFix, une nouvelle variante des attaques ClickFix. Ce malware permet aux attaquants de maintenir un accès persistant sur un poste compromis pour infiltrer les réseaux internes d'entreprises.
France
· 31/08/2026 09:14 ·
⚙️ 1 027 tok
Score : 79.7 ⓘ
Un virus vide les comptes sur cette célèbre IA : voici comment savoir si vous faites partie des victimes
📖 Lire sur Vigie24Un virus informatique cible les utilisateurs de l'IA Claude en volant leurs sessions. L'objectif des attaquants est de vider les quotas d'utilisation du chatbot en contaminant l'intégralité de la machine victime.
France
· 31/08/2026 08:27 ·
⚙️ 1 543 tok
Score : 74.6 ⓘ

Pour vider votre compte bancaire, ce virus a trouvé le moyen de désactiver Google Play Protect
📖 Lire sur Vigie24Le malware Android ToxicPanda cible des applications bancaires et de cryptomonnaies dans 16 pays via de fausses applications VPN. Il parvient à désactiver Google Play Protect et utilise des écrans de connexion superposés pour voler les identifiants et codes PIN des utilisateurs.
France
· 29/08/2026 07:01 ·
⚙️ 1 561 tok
Score : 80.1 ⓘ
GTA VI : attention, cette démo téléchargeable qui fait rêver cache un virus
📖 Lire sur Vigie24Une fausse démo de GTA VI, extrêmement légère (1,1 Mo), a été utilisée pour piéger des milliers d'utilisateurs via un virus. L'objectif de l'attaque est le vol de mots de passe en profitant de l'attente massive autour du jeu.
France
· 27/08/2026 09:00 ·
⚙️ 1 708 tok
Score : 74.6 ⓘ
Cette "démo" de GTA 6 sur PC cache en réalité un malware
📖 Lire sur Vigie24Des cybercriminels diffusent une fausse version d'essai de GTA 6 sur PC pour piéger les utilisateurs. Ce logiciel malveillant vise à voler les données personnelles des victimes en profitant de l'attente autour du jeu.
France
· 25/08/2026 13:54 ·
⚙️ 909 tok
Score : 75.0 ⓘ

Arnaque à la carte bancaire : ces deux virus détournent le NFC de votre smartphone pour vider votre compte
📖 Lire sur Vigie24Deux malwares, WindRelay et SpyNote, ciblent les utilisateurs d'Android pour voler des données bancaires. Ces virus détournent la technologie NFC des smartphones pour vider les comptes des victimes.
France
· 23/08/2026 10:04
Score : 77.0 ⓘ
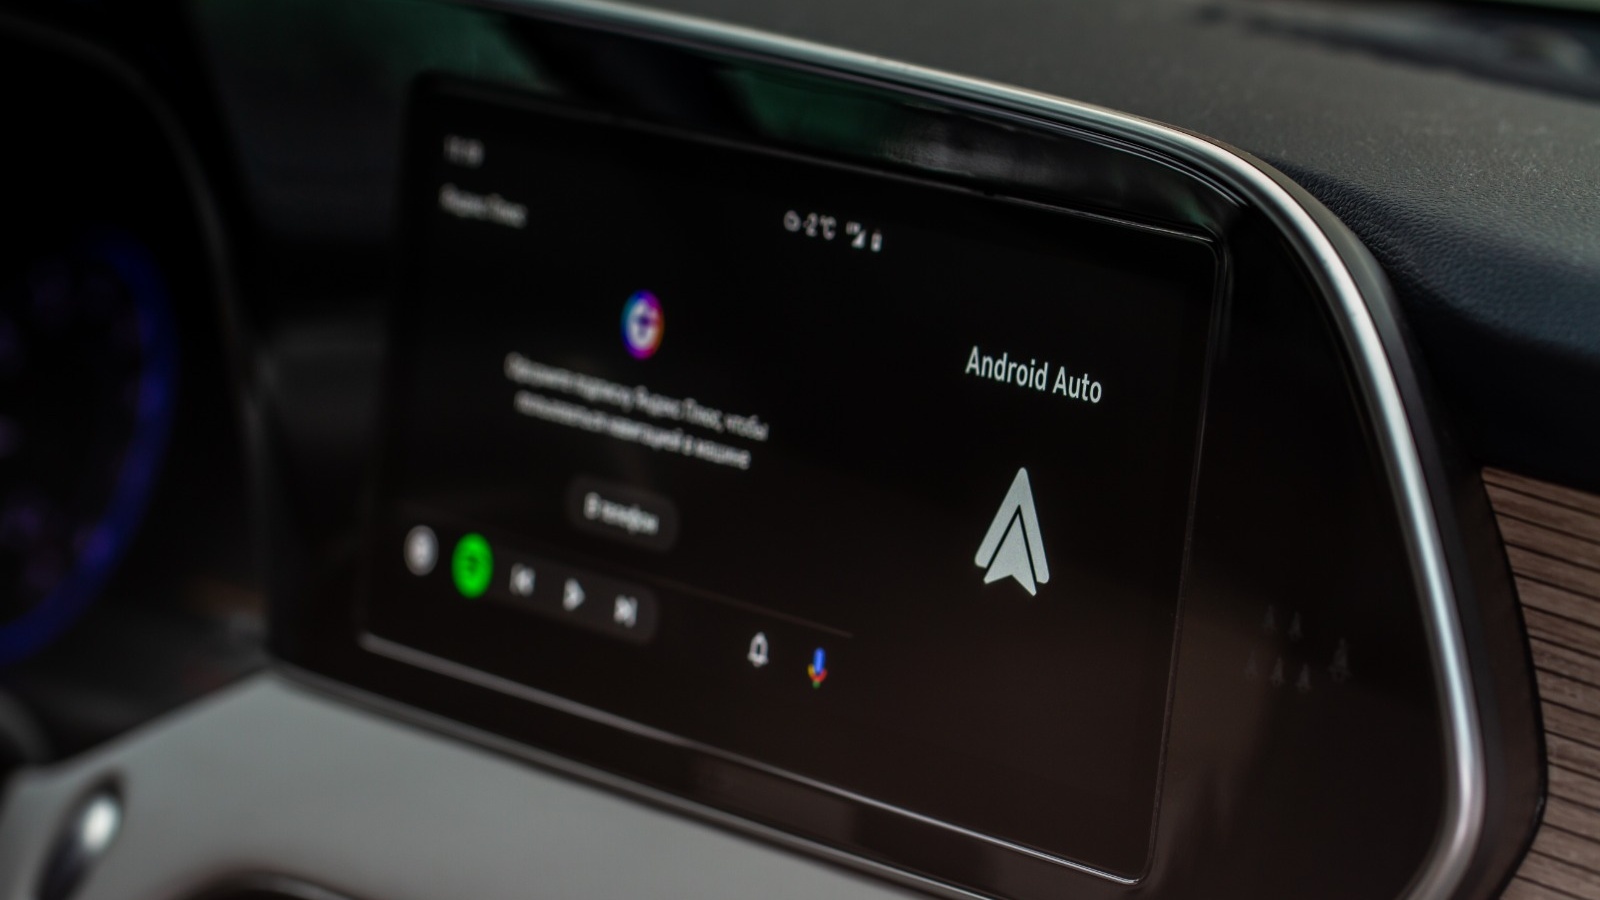
Votre voiture se transforme en botnet : voici le premier trojan conçu pour Android Auto
📖 Lire sur Vigie24Des chercheurs de Kaspersky ont détecté un trojan ciblant les autoradios connectés Android Auto de la marque DoFun. Ce logiciel malveillant exploite le mécanisme de mise à jour pour intégrer ces appareils à un botnet sans le consentement des propriétaires.
France
· 22/08/2026 10:36
Score : 80.5 ⓘ
« GTA 6 sur PC » est la pire rumeur qui pouvait arriver
📖 Lire sur Vigie24L'article alerte sur les risques de sécurité liés aux rumeurs de fuite de GTA 6, où de nombreux fichiers torrents partagés seraient piégés. Cette vague de malwares exploite l'engouement des joueurs pour propager des menaces. Il s'agit d'une mise en garde contre l'ingénierie sociale dans le contexte du gaming.
France
· 21/08/2026 11:30
Score : 72.7 ⓘ
Ce malware Android fait circuler vos données bancaires de téléphone en téléphone, même sans Internet
📖 Lire sur Vigie24ThreatFabric a identifié Manic, un malware Android capable de voler des données bancaires et d'espionner le terminal. Il se distingue par sa capacité à relayer les informations via des appareils infectés à proximité, même sans connexion Internet. Ce logiciel vise principalement les services financiers en Ukraine, Russie et Europe.
France
· 21/08/2026 07:38
Score : 73.1 ⓘ