Securite Logicielle
33 article(s)
Des pirates se servent peut-être de votre serveur Plex pour miner des cryptos
📖 Lire sur Vigie24Des pirates exploitent des failles de sécurité dans Plex Media Server pour installer des logiciels de minage de cryptomonnaies à l'insu des utilisateurs. Un correctif a été déployé pour stopper ces attaques.
 France
· 19/10/2026 06:31 ·
⚙️ 1 032 tok
Score : 72.6 ⓘ
Windows : la mise à jour de sécurité KB5127648 peut casser Smart App Control, votre PC est-il concerné ?
📖 Lire sur Vigie24La mise à jour de sécurité KB5127648 de Windows 11 provoque un dysfonctionnement de l'option Smart App Control, rendant son interrupteur inaccessible sur certains PC. Microsoft a reconnu le problème et propose des solutions de contournement temporaires en attendant un correctif officiel.
France
· 17/10/2026 08:45 ·
⚙️ 1 107 tok
Score : 73.0 ⓘ
Bug PS5 : Sony vient de payer 50 000 dollars pour une faille gardée secrète
📖 Lire sur Vigie24Sony a versé une prime de 50 000 dollars, le montant maximum de son programme de bug bounty, à un chercheur ayant découvert une faille sur PS5. Les détails de cette vulnérabilité restent confidentiels pour garantir la sécurité du système.
France
· 16/10/2026 16:00 ·
⚙️ 1 042 tok
Score : 67.5 ⓘ

Anthropic lance des analyses de sécurité gratuites par IA pour les projets open source, OSS Scanner propose des rapports de vulnérabilité générés par ses modèles les plus performants, dont Mythos
📖 Lire sur Vigie24Anthropic a lancé OSS Scanner, un service gratuit utilisant ses modèles d'IA les plus performants, dont Mythos, pour analyser les dépôts open source. L'outil identifie les failles de sécurité et transmet des rapports de vulnérabilité directement aux mainteneurs des projets.
France
· 09/10/2026 11:58 ·
⚙️ 1 211 tok
Score : 80.5 ⓘ

Flock is now Exploit Free, says Flock; AI Doctors; RTX Spark Pricing - Talking Heads Ep.453
📖 Lire sur Vigie24Cet épisode de Talking Heads aborde plusieurs sujets technologiques, notamment la sécurisation de Flock, l'émergence des médecins assistés par IA et la tarification de RTX Spark.
 États-Unis
· 08/10/2026 03:32 ·
⚙️ 966 tok
Score : 61.3 ⓘ

IBM et Red Hat annoncent que leur initiative « Lightwell » a permis d'identifier et corriger plus de 400 failles de sécurité inconnues dans des bibliothèques Java largement utilisées
📖 Lire sur Vigie24IBM et Red Hat ont révélé que leur initiative « Lightwell » a permis de détecter et de corriger plus de 400 vulnérabilités inconnues dans des bibliothèques Java. Ce programme vise à renforcer la sécurité des logiciels open source largement utilisés.
France
· 07/10/2026 11:26 ·
⚙️ 1 197 tok
Score : 80.5 ⓘ
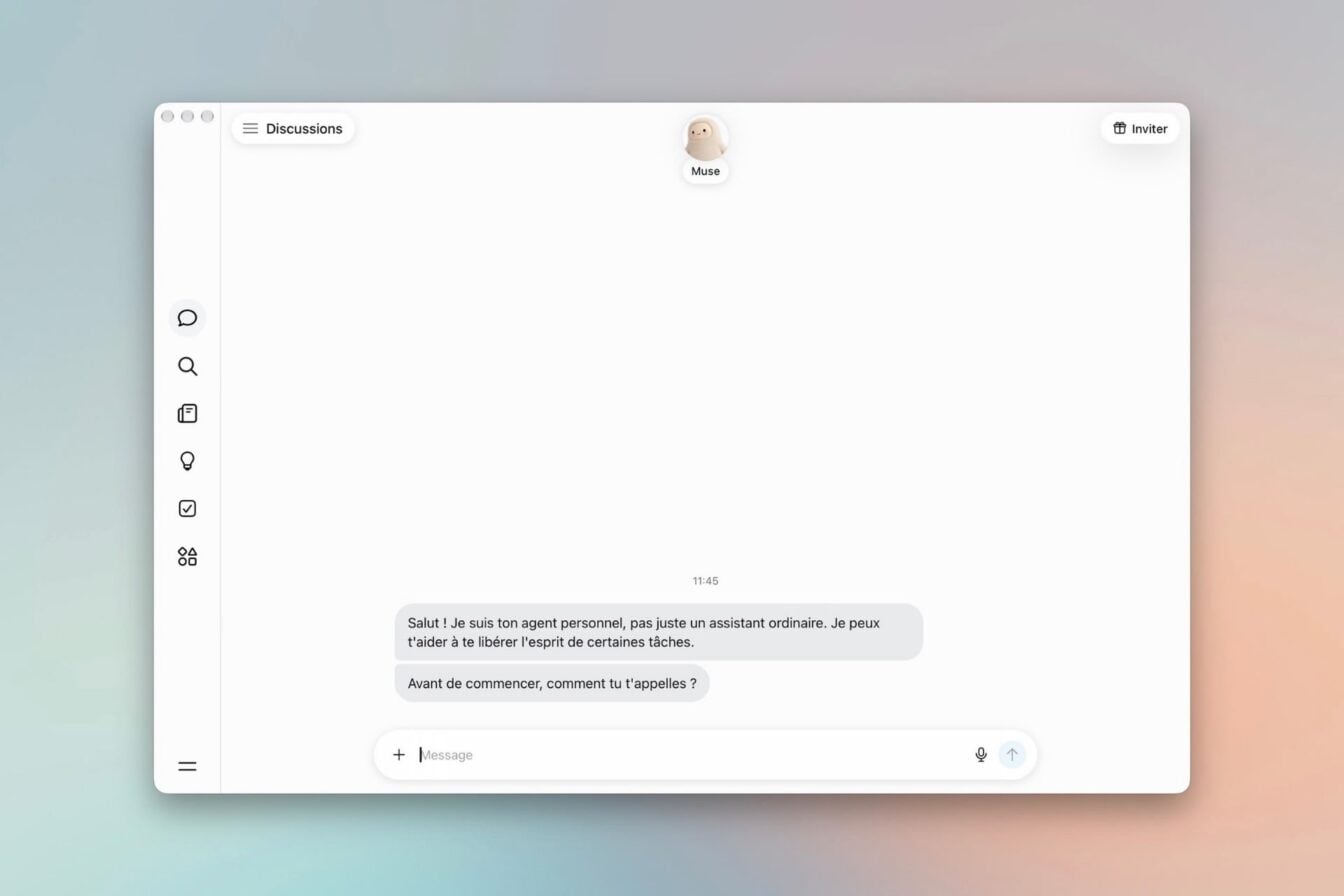
Une fuite massive « inévitable » : chez Meta, des ingénieurs s’inquiètent de l’IA Muse
📖 Lire sur Vigie24Des ingénieurs de Meta alertent sur des failles de sécurité critiques concernant l'agent IA Muse. Selon des documents internes, une fuite massive de données serait inévitable malgré les tentatives de correction urgentes.
France
· 07/10/2026 06:00 ·
⚙️ 1 051 tok
Score : 80.5 ⓘ


Google a gelé son programme de primes aux bogues open source en raison d'une « augmentation significative » des soumissions concernant l'IA.
📖 Lire sur Vigie24Google a suspendu son programme de récompenses pour les bogues open source suite à une explosion du nombre de signalements liés à l'intelligence artificielle. Cette décision vise à gérer l'afflux massif de soumissions générées ou ciblées sur les outils d'IA.
France
· 05/10/2026 06:15 ·
⚙️ 1 031 tok
Score : 71.5 ⓘ

Sony a un problème : certaines PS5 peuvent désormais être jailbreakées en quelques secondes
📖 Lire sur Vigie24Certaines consoles PlayStation 5 présentent une vulnérabilité permettant un jailbreak rapide. Cette faille expose le système de Sony à l'exécution de code non autorisé.
France
· 30/09/2026 10:04 ·
⚙️ 980 tok
Score : 64.5 ⓘ

Agents IA : des « dizaines de milliers d’incidents » sont en cours d’examen
📖 Lire sur Vigie24L'article rapporte l'examen de dizaines de milliers d'incidents liés au déploiement d'agents d'intelligence artificielle. Ces dysfonctionnements soulignent les risques opérationnels et de sécurité associés à l'autonomie croissante de ces systèmes.
France
· 30/09/2026 07:29 ·
⚙️ 995 tok
Score : 80.5 ⓘ
À 16 ans, il découvre une immense faille chez Microsoft en utilisant sa propre IA : 17 300 milliards de données étaient exposées
📖 Lire sur Vigie24Un adolescent de 16 ans a découvert une faille critique dans un logiciel interne de Microsoft, exposant 17 300 milliards de lignes de données. Il a utilisé sa propre intelligence artificielle pour identifier cette vulnérabilité et l'a signalée via un programme de bug bounty.
France
· 28/09/2026 14:31 ·
⚙️ 1 131 tok
Score : 79.3 ⓘ

Is Microsoft Changing Your Security Settings?
📖 Lire sur Vigie24L'article examine les modifications potentielles des paramètres de sécurité apportées par Microsoft. Il analyse si ces changements sont destinés à renforcer la protection des utilisateurs ou s'ils posent des problèmes de confidentialité.
États-Unis
· 21/09/2026 13:45 ·
⚙️ 949 tok
Score : 66.0 ⓘ

MPC LOGICIEL : MAÎTRISE ENFIN TOUS LES ÉDITEURS !
📖 Lire sur Vigie24L'article présente une solution logicielle de MPC (Multi-Party Computation) permettant de gérer et de maîtriser différents éditeurs de clés.
France
· 19/09/2026 08:15 ·
⚙️ 929 tok
Score : 54.0 ⓘ

Cloudflare lance son skill d'audit de sécurité par IA
📖 Lire sur Vigie24Cloudflare a publié sur GitHub un nouveau 'skill' d'audit de sécurité basé sur l'IA. Ce système utilise un processus rigoureux impliquant un agent d'audit, un vérificateur critique et des validateurs pour garantir la pertinence des failles détectées.
France
· 17/09/2026 11:20 ·
⚙️ 1 040 tok
Score : 57.7 ⓘ
Bilan après 5 mois : Claude Mythos a repéré 26 000 failles, mais moins de 1 % ont été réparées
📖 Lire sur Vigie24Le programme de chasse aux failles d'Anthropic, Claude Mythos, a identifié 26 000 vulnérabilités en cinq mois. Cependant, le bilan est mitigé car moins de 1 % de ces failles ont été effectivement corrigées.
France
· 10/09/2026 13:21 ·
⚙️ 1 080 tok
Score : 79.3 ⓘ
Windows : Microsoft corrige une faille de Defender, un chercheur découvre qu’elle est toujours exploitable
📖 Lire sur Vigie24Microsoft a publié un correctif pour une faille de sécurité critique dans Windows Defender, mais un chercheur affirme que la vulnérabilité reste exploitable. Cette situation engendre des tensions entre l'expert en cybersécurité et l'éditeur du système d'exploitation.
France
· 10/09/2026 11:00 ·
⚙️ 1 494 tok
Score : 73.4 ⓘ

Voici comment la Tesla d'une femme a été contrôlée à distance et utilisée pour la harceler par un ex-compagnon violent, c'est l'un des cas du genre très scifi de détournement de fonctionnalités logicielles
📖 Lire sur Vigie24Un homme a été condamné en Australie pour avoir utilisé l'application mobile de Tesla afin de traquer et harceler son ex-compagne à distance. Cette affaire illustre le détournement malveillant de fonctionnalités logicielles intégrées aux véhicules connectés.
France
· 09/09/2026 21:17 ·
⚙️ 1 245 tok
Score : 75.0 ⓘ
Des chercheurs ont transformé un téléviseur LG en espion, même lorsqu’il est éteint
📖 Lire sur Vigie24Des chercheurs ont mis en évidence des failles de sécurité majeures sur les téléviseurs LG utilisant webOS. Ces vulnérabilités permettent l'activation du microphone même à l'extinction de l'écran et l'accès à des données sensibles du foyer.
France
· 08/09/2026 14:33 ·
⚙️ 1 074 tok
Score : 80.5 ⓘ

Google corrige plusieurs bugs de Chrome, dont une faille V8 exploitée dans des attaques.
📖 Lire sur Vigie24Google a déployé des mises à jour pour Chrome afin de corriger plusieurs bugs, dont une faille critique dans le moteur V8. Cette vulnérabilité a déjà été exploitée lors d'attaques ciblées, rendant la mise à jour urgente pour les utilisateurs.
France
· 05/09/2026 06:14 ·
⚙️ 1 000 tok
Score : 76.6 ⓘ

Linux approche du record de 2 000 vulnérabilités corrigées par version : les outils d'IA scrutent les 40 millions de lignes de code du noyau, laissant les mainteneurs submergés par l'afflux de CVE
📖 Lire sur Vigie24Le noyau Linux fait face à une explosion du nombre de vulnérabilités signalées, approchant les 2 000 corrections par version. Cette hausse est largement attribuée à l'utilisation d'outils d'IA pour analyser les 40 millions de lignes de code, surchargeant ainsi les mainteneurs.
France
· 01/09/2026 19:03 ·
⚙️ 1 284 tok
Score : 80.5 ⓘ
Meta ne permettra plus de filmer avec des lunettes connectées sans que le voyant ne s’allume
📖 Lire sur Vigie24Meta a bloqué une méthode qui permettait de filmer discrètement avec ses lunettes connectées en désactivant le voyant LED. Cette mise à jour vise à empêcher les enregistrements secrets et à renforcer la transparence vis-à-vis des personnes filmées.
 Belgique
· 29/08/2026 21:08 ·
⚙️ 1 049 tok
Score : 69.5 ⓘ

Un outil de codage IA appartenant à SpaceX au cœur d’un piratage de grande ampleur : une entreprise belge concernée
📖 Lire sur Vigie24L'outil de codage assisté par IA Cursor, appartenant à SpaceX, a été au centre d'une cyberattaque d'envergure. Sept entreprises, dont une société belge, ont été victimes de ce piratage.
Belgique
· 27/08/2026 15:09 ·
⚙️ 1 090 tok
Score : 76.6 ⓘ
Windows App Development CLI 0.6: Securing WinUI Package Signing with Azure
📖 Lire sur Vigie24L'article présente l'utilisation de la version 0.6 de la CLI de développement d'applications Windows pour sécuriser la signature des packages WinUI via Azure. Il détaille la gestion des certificats, l'automatisation de la signature et l'intégration dans les pipelines CI/CD.
 Inde
· 27/08/2026 07:19 ·
⚙️ 1 033 tok
Score : 60.4 ⓘ
GitHub Copilot Agent Plugins: Testing Plugin Trust Across VS Code and Copilot CLI
📖 Lire sur Vigie24Cet article explique comment tester les plugins d'agents GitHub Copilot sur VS Code et Copilot CLI. L'accent est mis sur la gestion de la confiance, les permissions et les contrôles de sécurité pour garantir l'accès sécurisé aux outils.
Inde
· 27/08/2026 06:53 ·
⚙️ 1 020 tok
Score : 71.1 ⓘ
GitHub Copilot JetBrains Governance: Securing MCP Servers and Plugins Enterprise-Wide
📖 Lire sur Vigie24L'article détaille les mécanismes de gouvernance d'entreprise pour sécuriser l'utilisation de GitHub Copilot au sein de l'écosystème JetBrains. Il se concentre sur la gestion des serveurs MCP, des plugins et des permissions pour garantir un accès contrôlé et sécurisé pour les développeurs.
Inde
· 26/08/2026 08:11 ·
⚙️ 1 025 tok
Score : 71.1 ⓘ
GitHub Copilot JetBrains Governance: Securing MCP Servers and Plugins Enterprise-Wide
📖 Lire sur Vigie24Cet article présente les mécanismes de gouvernance d'entreprise pour sécuriser l'utilisation de GitHub Copilot au sein de l'écosystème JetBrains. Il se concentre sur la gestion des serveurs MCP, des plugins et des permissions pour garantir un accès sécurisé et contrôlé pour les développeurs.
Inde
· 26/08/2026 00:00 ·
⚙️ 1 023 tok
Score : 67.2 ⓘ
How to Detect Hidden Risks in Third-Party Software
📖 Lire sur Vigie24Cet article explique comment les entreprises peuvent identifier les risques cachés liés à l'utilisation de logiciels tiers. L'analyse porte sur divers vecteurs tels que les dépendances, la provenance du code, l'architecture et la gouvernance.
Inde
· 25/08/2026 05:52 ·
⚙️ 838 tok
Score : 71.1 ⓘ
How to Detect Hidden Risks in Third-Party Software
📖 Lire sur Vigie24Cet article explique comment les entreprises peuvent identifier les risques cachés liés aux logiciels tiers. L'analyse couvre divers aspects tels que les dépendances, la provenance du code, l'architecture et la gouvernance.
Inde
· 25/08/2026 00:00 ·
⚙️ 823 tok
Score : 68.0 ⓘ
CodeQL 2.26.3: Testing GitHub Actions Security Detection in CI/CD
📖 Lire sur Vigie24L'article présente les capacités de CodeQL 2.26.3 pour tester et améliorer la détection de failles de sécurité au sein des workflows GitHub Actions. Il s'agit d'un guide pour renforcer la sécurité des pipelines CI/CD.
Inde
· 24/08/2026 00:00 ·
⚙️ 842 tok
Score : 64.5 ⓘ

Comment éviter de se faire pirater en Vibe Coding (Claude Code, Codex, Cursor)
📖 Lire sur Vigie24L'article traite des risques de sécurité liés au 'Vibe Coding' via des outils comme Claude Code, Codex et Cursor. Il explique comment éviter l'exécution de code malveillant généré par l'IA et souligne l'importance de la vigilance humaine lors de l'intégration de suggestions automatisées.
France
· 23/08/2026 14:14 ·
⚙️ 734 tok
Score : 70.0 ⓘ
7 Authentication Concepts Every Developer Should Know: From Basic Auth to OAuth2 and OIDC
📖 Lire sur Vigie24Ce guide pédagogique détaille sept concepts fondamentaux d'authentification, allant de l'authentification basique aux protocoles avancés comme OAuth2 et OpenID Connect. Il propose des schémas de conception système et des conseils pratiques pour aider les développeurs à choisir la méthode appropriée.
Inde
· 22/08/2026 08:02 ·
⚙️ 876 tok
Score : 69.4 ⓘ
Cette bibliothèque Rust téléchargée plus de 50 millions de fois cachait un malware
📖 Lire sur Vigie24Des pirates ont injecté un malware dans une version compromise de la bibliothèque Rust arrayref hébergée sur crates.io. Ce code malveillant, téléchargé plus de 50 millions de fois, visait à voler les identifiants de navigateurs comme Chrome et Edge. La plateforme a retiré le paquet moins d'une heure après sa publication.
France
· 21/08/2026 05:09
Score : 73.1 ⓘ

Is Windows Update Dangerous
📖 Lire sur Vigie24L'article examine les risques et les bénéfices liés aux mises à jour de Windows Update. Il analyse si les interruptions de service ou les bugs potentiels surpassent l'importance des correctifs de sécurité.
États-Unis
· 06/08/2026 14:00 ·
⚙️ 782 tok
Score : 50.4 ⓘ