Faille Wi-Fi critique : des Livebox d’Orange et box SFR piratables sans mot de passe
📖 Lire sur Vigie24Une faille de sécurité critique affectant les puces Wi-Fi Broadcom permettrait de pirater certaines box Orange (Livebox 5) et SFR sans mot de passe. Cette vulnérabilité, vieille de seize ans, reste exploitable à portée du réseau sur des équipements non corrigés.
 France
· 18/10/2026 11:14 ·
⚙️ 1 090 tok
Score : 78.9 ⓘ


Chronique d'un "Forever Day" - 16 ans de silence radio dans nos routeurs
📖 Lire sur Vigie24L'article relate la découverte d'une vulnérabilité critique restée non corrigée pendant 16 ans dans des routeurs largement diffusés. Il souligne le danger des 'Forever Days', où des failles persistent dans des équipements obsolètes mais toujours actifs.
France
· 18/10/2026 10:08 ·
⚙️ 1 007 tok
Score : 69.9 ⓘ
Windows : la mise à jour de sécurité KB5127648 peut casser Smart App Control, votre PC est-il concerné ?
📖 Lire sur Vigie24La mise à jour de sécurité KB5127648 de Windows 11 provoque un dysfonctionnement de l'option Smart App Control, rendant son interrupteur inaccessible sur certains PC. Microsoft a reconnu le problème et propose des solutions de contournement temporaires en attendant un correctif officiel.
France
· 17/10/2026 08:45 ·
⚙️ 1 107 tok
Score : 73.0 ⓘ
Une phrase cachée dans un mail suffit à manipuler une IA, et même les meilleurs modèles se font avoir
📖 Lire sur Vigie24Des experts alertent sur la vulnérabilité des modèles d'IA face aux injections de prompts, où une phrase cachée dans un contenu peut manipuler le comportement de l'IA. Même les modèles les plus performants peinent actuellement à contrer cette menace.
France
· 17/10/2026 08:24 ·
⚙️ 1 075 tok
Score : 78.5 ⓘ
Du Wi-Fi à la 5G, comment votre VPN fait-il pour continuer à vous protéger quand vous changez de réseau ?
📖 Lire sur Vigie24L'article explique comment un VPN gère la transition technique entre le Wi-Fi et la 5G pour maintenir la protection de l'utilisateur. Il souligne que ce changement d'adresse IP peut occasionner des interruptions de connexion ou des failles de sécurité temporaires.
France
· 17/10/2026 07:32 ·
⚙️ 1 076 tok
Score : 73.8 ⓘ
Bug PS5 : Sony vient de payer 50 000 dollars pour une faille gardée secrète
📖 Lire sur Vigie24Sony a versé une prime de 50 000 dollars, le montant maximum de son programme de bug bounty, à un chercheur ayant découvert une faille sur PS5. Les détails de cette vulnérabilité restent confidentiels pour garantir la sécurité du système.
France
· 16/10/2026 16:00 ·
⚙️ 1 042 tok
Score : 67.5 ⓘ

Les lunettes connectées de Meta enregistraient des conversations sans que la phrase d'activation ne soit prononcée, reconnaît l'entreprise, mais refuse d'expliquer pourquoi
📖 Lire sur Vigie24Meta a admis que ses lunettes connectées Ray-Ban enregistraient des conversations et créaient des transcriptions sans l'activation préalable de la commande vocale. L'entreprise reconnaît le dysfonctionnement mais ne fournit aucune explication technique sur l'origine du problème.
France
· 16/10/2026 11:33 ·
⚙️ 1 179 tok
Score : 77.7 ⓘ

Frigos piratés dans la grande distribution : une culture de la sécurité à ancrer
📖 Lire sur Vigie24L'article souligne la vulnérabilité des équipements connectés, comme les réfrigérateurs de la grande distribution, face aux cyberattaques. L'auteur plaide pour l'instauration d'une véritable culture de la sécurité informatique au sein des entreprises pour pallier le manque de vigilance sur l'IoT.
 Belgique
· 16/10/2026 10:55 ·
⚙️ 1 039 tok
Score : 72.6 ⓘ
LiteLLM : deux failles permettaient de voler des clés API d'IA et de prendre le contrôle de serveurs
📖 Lire sur Vigie24Deux vulnérabilités critiques ont été découvertes dans LiteLLM, une passerelle connectant diverses API d'IA. Ces failles permettaient à des utilisateurs avec des accès limités de voler des clés API ou de prendre le contrôle total des serveurs.
France
· 16/10/2026 08:59 ·
⚙️ 1 117 tok
Score : 78.5 ⓘ

Google corrige 37 nouvelles failles Chrome, l’IA accélère encore la cadence des mises à jour
📖 Lire sur Vigie24Google a déployé une mise à jour de Chrome corrigeant 37 failles, dont 7 critiques. L'entreprise utilise désormais l'intelligence artificielle pour identifier les vulnérabilités plus rapidement, augmentant ainsi la fréquence des correctifs.
France
· 15/10/2026 16:11 ·
⚙️ 1 091 tok
Score : 73.4 ⓘ

Bank of America a recruté 1 000 prestataires pour corriger les failles logicielles mises en évidence par Mythos d'Anthropic, et renforcer son code contre les nouvelles menaces de cybersécurité liées à l'IA
📖 Lire sur Vigie24Bank of America a recruté 1 000 prestataires pour corriger des failles logicielles identifiées par l'IA Mythos d'Anthropic. Cette initiative vise à renforcer la sécurité du code de la banque face aux nouvelles menaces cybernétiques dopées à l'IA.
France
· 15/10/2026 11:46 ·
⚙️ 1 245 tok
Score : 78.1 ⓘ
Nouvelle faille déjà exploitée chez Palo Alto Networks, des pirates peuvent prendre le contrôle de ses pare-feu
📖 Lire sur Vigie24Palo Alto Networks a corrigé une vulnérabilité critique dans PAN-OS, déjà exploitée par des attaquants. Cette faille permet à un utilisateur privilégié d'exécuter du code avec les droits les plus élevés sur les pare-feu concernés.
France
· 15/10/2026 10:23 ·
⚙️ 1 062 tok
Score : 78.5 ⓘ

Une faille de sécurité dans des réfrigérateurs, à l'origine d'incendies et de pertes en millions, trouve son origine dans une omission de mises à jour des appareils. L'incident a touché 700 supermarchés
📖 Lire sur Vigie24Une cyberattaque a ciblé les systèmes de réfrigération de 700 supermarchés français, provoquant des pertes matérielles massives et des incendies. L'incident résulte de l'absence de mises à jour de sécurité sur des équipements connectés pilotables à distance.
France
· 15/10/2026 08:55 ·
⚙️ 1 356 tok
Score : 78.1 ⓘ
« Sous le capot, ce sont des LLM » : le modèle d’IA Jev a beau ne pas écrire, il n’échappe pas à l’injection de prompt
📖 Lire sur Vigie24L'entreprise HiddenLayer a démontré que le modèle d'IA Jev est vulnérable aux injections de prompt. Une simple bannière publicitaire a permis de détourner un agent de navigation basé sur ce modèle.
France
· 15/10/2026 08:41 ·
⚙️ 1 087 tok
Score : 73.4 ⓘ

Ghostscript - L'aperçu des PDF peut mettre à mal votre serveur
📖 Lire sur Vigie24Une faille critique de sécurité (score 9,8) a été découverte dans Ghostscript, permettant l'exécution de code distant via des fichiers PDF malveillants. L'exploitation nécessite la réunion de quatre conditions spécifiques, et des correctifs sont attendus pour certaines distributions.
France
· 15/10/2026 06:56 ·
⚙️ 1 070 tok
Score : 78.1 ⓘ
Chrome corrige plus d'une trentaine de vulnérabilités
📖 Lire sur Vigie24Google a déployé des correctifs pour 37 failles de sécurité dans le navigateur Chrome, dont sept sont jugées critiques. Le navigateur Edge, basé sur le même moteur, est pour l'instant toujours exposé à ces vulnérabilités.
France
· 15/10/2026 06:37 ·
⚙️ 1 012 tok
Score : 72.6 ⓘ

Le Model Context Protocol (MCP), utilisé pour les communications entre agents IA, est peut-être le protocole le plus risqué dont vous n'avez jamais entendu parler
📖 Lire sur Vigie24Un chercheur indépendant a mis en évidence des failles de sécurité critiques dans le Model Context Protocol (MCP). Ces vulnérabilités permettent la propagation d'instructions malveillantes entre agents IA en raison d'une confiance excessive et d'une gestion risquée des identifiants.
France
· 15/10/2026 00:09 ·
⚙️ 1 175 tok
Score : 78.5 ⓘ


Réseau plat = cadeau pour les pirates 🎁
📖 Lire sur Vigie24L'article met en garde contre l'utilisation de réseaux plats, qui facilitent le déplacement latéral des attaquants une fois infiltrés. Il préconise la segmentation réseau pour limiter la portée des cyberattaques.
France
· 14/10/2026 16:00 ·
⚙️ 927 tok
Score : 69.1 ⓘ
Piratage des frigos de supermarché : des cyberattaques facilement évitables ?
📖 Lire sur Vigie24L'article analyse le piratage des systèmes de réfrigération dans les supermarchés français. Selon des experts, ces attaques ne sont pas sophistiquées et auraient pu être évitées avec des mesures de sécurité basiques.
France
· 14/10/2026 13:17 ·
⚙️ 1 038 tok
Score : 73.0 ⓘ

Le mot de passe « 123456 » permet à un pirate informatique d'accéder au système CPR danois, exposant les données de 8,8 millions de personnes, soit une grande partie de la population du pays
📖 Lire sur Vigie24Une faille de sécurité majeure a touché le registre central des personnes (CPR) au Danemark, exposant les données de 8,8 millions d'individus. L'accès aurait été obtenu via le compte d'un prestataire utilisant le mot de passe trivial « 123456 ».
France
· 14/10/2026 11:38 ·
⚙️ 1 238 tok
Score : 84.0 ⓘ
Des pirates exploitent trois failles dans les VPN Ivanti pour voler des identifiants et cibler les clés BitLocker
📖 Lire sur Vigie24Des cyberattaquants exploitent trois vulnérabilités dans les VPN Ivanti pour s'introduire dans des réseaux internes et dérober des identifiants ainsi que des clés BitLocker. L'attaque est particulièrement préoccupante car elle parvient à contourner les outils de vérification d'intégrité de l'éditeur.
France
· 14/10/2026 10:22 ·
⚙️ 1 113 tok
Score : 78.5 ⓘ

Patch Tuesday : Microsoft bat un nouveau record avec 1 411 failles corrigées
📖 Lire sur Vigie24Microsoft a publié une mise à jour massive lors de son Patch Tuesday, corrigeant un nombre record de 1 411 failles de sécurité. Cette opération vise à sécuriser divers composants de son écosystème logiciel contre d'éventuelles exploitations.
France
· 14/10/2026 07:20 ·
⚙️ 994 tok
Score : 75.0 ⓘ
Plus de 1 400 failles Windows : le nouveau record monstrueux du Patch Tuesday de Microsoft
📖 Lire sur Vigie24Microsoft a publié une mise à jour massive corrigeant plus de 1 400 failles de sécurité dans Windows, établissant un nouveau record. L'éditeur a largement utilisé l'intelligence artificielle pour identifier ces vulnérabilités.
France
· 14/10/2026 07:05 ·
⚙️ 1 068 tok
Score : 78.5 ⓘ
Patch Tuesday d'octobre : record de 1 411 failles corrigées, dont un zero-day Windows déjà exploité
📖 Lire sur Vigie24Microsoft a publié un Patch Tuesday record en octobre, corrigeant 1 411 vulnérabilités. Parmi elles, une faille zero-day Windows déjà exploitée par des pirates pour contourner les protections de fichiers Internet a été comblée.
France
· 14/10/2026 04:45 ·
⚙️ 1 085 tok
Score : 78.1 ⓘ
Alerte maximale chez SAP : quatre failles critiques permettent de voler des identifiants et de prendre le contrôle de serveurs
📖 Lire sur Vigie24SAP a corrigé quatre vulnérabilités critiques dans ses logiciels professionnels. La faille la plus sévère permettait le vol d'identifiants d'authentification et la prise de contrôle de serveurs.
France
· 13/10/2026 15:49 ·
⚙️ 1 051 tok
Score : 75.4 ⓘ
Windows 11 23H2 vit ses dernières semaines, les entreprises ont un mois pour réagir
📖 Lire sur Vigie24La version 23H2 de Windows 11 arrive en fin de support, avec un dernier patch de sécurité prévu pour le mois prochain. Les entreprises doivent rapidement migrer vers une version plus récente pour maintenir la sécurité de leur parc informatique.
France
· 13/10/2026 12:02 ·
⚙️ 1 061 tok
Score : 73.4 ⓘ

GitLab - Encore une faille CVSS 10 #FautPatcher
📖 Lire sur Vigie24GitLab a corrigé une faille de sécurité critique (score CVSS 10/10) permettant l'exécution de code à distance sans authentification via une expression régulière malveillante. Il s'agit de la troisième vulnérabilité majeure signalée en trois semaines, rendant la mise à jour immédiate indispensable.
France
· 13/10/2026 11:48 ·
⚙️ 1 066 tok
Score : 84.0 ⓘ
Après plusieurs mois de travail, Surfshark achève la transition post-quantique de sa version de WireGuard
📖 Lire sur Vigie24Surfshark a finalisé l'implémentation de la protection post-quantique pour sa version du protocole WireGuard. Cette mise à jour, disponible sur macOS et iOS, sécurise désormais l'authentification des serveurs après avoir déjà protégé l'échange de clés.
France
· 13/10/2026 09:31 ·
⚙️ 1 075 tok
Score : 73.4 ⓘ
Tic-tac, cette version de Windows 11 s'apprête à recevoir sa dernière mise à jour de sécurité… et après ?
📖 Lire sur Vigie24La version 24H2 de Windows 11 (Famille et Pro) recevra sa dernière mise à jour de sécurité le 13 octobre. Les utilisateurs sont encouragés à migrer vers une version plus récente pour maintenir la protection de leur système.
France
· 13/10/2026 08:56 ·
⚙️ 1 098 tok
Score : 67.5 ⓘ
Cyberattaque « opportuniste » contre les supermarchés français : des chercheurs évoquent « une réalité largement sous-estimée »
📖 Lire sur Vigie24La société Synacktiv alerte sur la vulnérabilité des systèmes de réfrigération des supermarchés français, souvent accessibles via Internet sans protection. Ces failles ont permis à des attaquants de provoquer la surchauffe de centaines d'équipements.
France
· 13/10/2026 05:25 ·
⚙️ 1 108 tok
Score : 73.0 ⓘ
Windows arrête de mettre à jour ces PC en juin 2027
📖 Lire sur Vigie24Microsoft prévoit de remplacer les certificats d'authentification de ses mises à jour en juin 2027. Les PC incompatibles resteront fonctionnels mais ne recevront plus aucun correctif de sécurité.
France
· 13/10/2026 05:00 ·
⚙️ 1 017 tok
Score : 70.3 ⓘ
Le mot de passe 123456 aurait ouvert l’accès aux données de 8,8 millions de personnes
📖 Lire sur Vigie24L'utilisation du mot de passe trivial '123456' par une société danoise a permis à un pirate d'accéder au registre national de la population. Cette faille a entraîné la fuite des données personnelles, dont les numéros d'identification, de 8,8 millions de personnes.
France
· 13/10/2026 05:00 ·
⚙️ 1 121 tok
Score : 73.8 ⓘ

Une cyberattaque inédite paralyse les installations frigorifiques de centaines de supermarchés français
📖 Lire sur Vigie24Une cyberattaque inédite a paralysé les systèmes de régulation frigorifique de centaines de supermarchés français, entraînant des pertes alimentaires massives. L'attaque a exploité des vulnérabilités sur des équipements anciens du fabricant Danfoss, dont certains ne bénéficiaient plus de mises à jour de sécurité.
 Suisse
· 12/10/2026 17:36 ·
⚙️ 2 542 tok
Score : 84.8 ⓘ
Piratage Intermarché, Super U, Leclerc : pourquoi les frigos des supermarchés sont-ils connectés à Internet ?
📖 Lire sur Vigie24L'article analyse les cyberattaques ayant visé les systèmes de réfrigération de plusieurs enseignes de grande distribution. Il explique que si la connectivité de ces équipements est justifiée pour la gestion technique, c'est la mauvaise mise en œuvre de leur sécurisation qui a permis le piratage.
France
· 12/10/2026 14:54 ·
⚙️ 1 088 tok
Score : 73.4 ⓘ

Windows 11 - Le lien du compte local serait déjà patché
📖 Lire sur Vigie24Microsoft aurait corrigé côté serveur une faille permettant de créer un compte local sur Windows 11 Home via le lien 'Learn more'. Cette astuce permettait d'outrepasser l'obligation de posséder un compte Microsoft lors de l'installation.
France
· 12/10/2026 07:15 ·
⚙️ 1 031 tok
Score : 68.3 ⓘ
Windows ne mettra plus à jour certains PC à partir de juin 2027
📖 Lire sur Vigie24Microsoft renouvelle les certificats de sécurité de Windows Update avec une date d'expiration fixée à juin 2027. Les PC n'ayant pas reçu les correctifs mensuels intégrant ces nouveaux certificats ne pourront plus être mis à jour après cette échéance.
France
· 12/10/2026 05:00 ·
⚙️ 1 073 tok
Score : 73.0 ⓘ
« Mode bunker » : pourquoi l’IA sème la panique chez les investisseurs crypto
📖 Lire sur Vigie24Un chercheur avertit que les progrès de l'IA générative en mathématiques pourraient compromettre les signatures numériques des portefeuilles blockchain. Cette menace potentielle pousse certains investisseurs à sécuriser leurs fonds face à un risque de vulnérabilité à court terme.
France
· 11/10/2026 10:00 ·
⚙️ 1 093 tok
Score : 74.6 ⓘ

Le PDG de Microsoft affirme que les modèles d'IA doivent être considérés comme compromis dès le départ et souhaite que les humains puissent les interrompre en cours de tâche.
📖 Lire sur Vigie24Le PDG de Microsoft préconise d'aborder les modèles d'IA avec une approche de 'confiance zéro', en les considérant comme potentiellement compromis dès leur conception. Il souligne l'importance cruciale de permettre aux utilisateurs humains d'interrompre les processus d'IA en temps réel pour garantir la sécurité.
France
· 11/10/2026 07:05 ·
⚙️ 1 041 tok
Score : 80.5 ⓘ

Google Domains Got Hacked
📖 Lire sur Vigie24L'article traite d'une compromission de sécurité ayant affecté Google Domains. Il analyse comment des attaquants ont pu exploiter des failles pour prendre le contrôle de noms de domaine.
 États-Unis
· 10/10/2026 14:45 ·
⚙️ 930 tok
Score : 67.6 ⓘ
« Votre compte Telegram n’est plus seulement le vôtre » : une faille de Telegram Desktop permettait de voler un compte en un clic
📖 Lire sur Vigie24Une vulnérabilité critique a été découverte dans la version desktop de Telegram. Elle permettait à un attaquant de voler les fichiers de session et de prendre le contrôle total d'un compte via un simple clic sur un lien.
France
· 10/10/2026 09:58 ·
⚙️ 1 066 tok
Score : 79.7 ⓘ
Anthropic lance des analyses de sécurité gratuites par IA pour les projets open source, OSS Scanner propose des rapports de vulnérabilité générés par ses modèles les plus performants, dont Mythos
📖 Lire sur Vigie24Anthropic a lancé OSS Scanner, un service gratuit utilisant ses modèles d'IA les plus performants, dont Mythos, pour analyser les dépôts open source. L'outil identifie les failles de sécurité et transmet des rapports de vulnérabilité directement aux mainteneurs des projets.
France
· 09/10/2026 11:58 ·
⚙️ 1 211 tok
Score : 80.5 ⓘ
Effaré, il découvre par hasard que la cafetière connectée de ses parents envoie « un téraoctet de données en dix jours »
📖 Lire sur Vigie24Un informaticien a constaté que la cafetière connectée de ses parents a transféré plus d'un téraoctet de données en seulement dix jours. Le fabricant de l'appareil n'a pour l'instant fourni aucune explication sur ce flux de données anormal.
France
· 09/10/2026 08:32 ·
⚙️ 1 089 tok
Score : 67.9 ⓘ
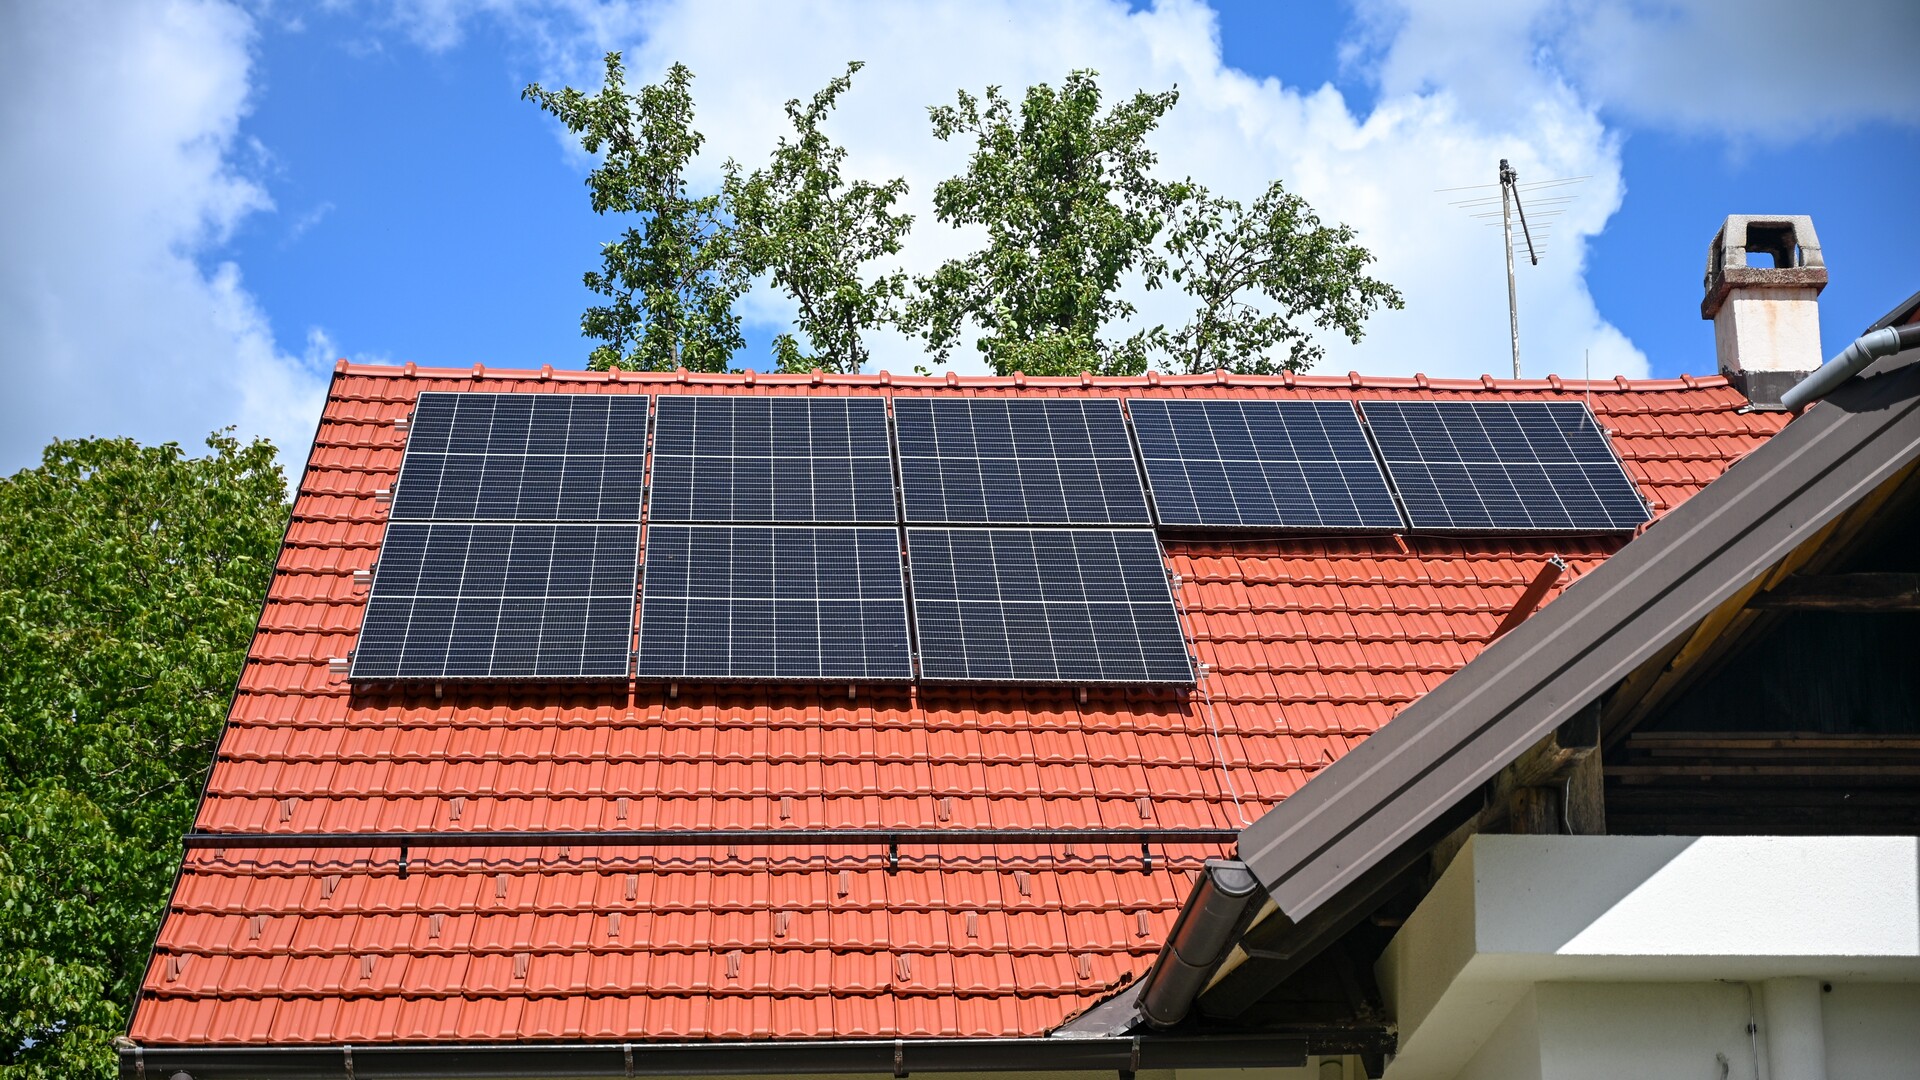
Sans mot de passe ni alerte... L'incroyable faille qui a exposé 470 000 installations photovoltaïques
📖 Lire sur Vigie24Une faille critique a été découverte dans le service cloud de SunGrow, permettant un accès sans mot de passe aux comptes administrateurs. Cette vulnérabilité aurait pu permettre le pilotage à distance de 470 000 installations photovoltaïques en Europe.
France
· 08/10/2026 11:16 ·
⚙️ 1 085 tok
Score : 78.9 ⓘ
Les hackers IA de YesWeHack ont débusqué des failles chez Sanofi en quelques heures
📖 Lire sur Vigie24Sanofi a expérimenté le pentest agentique avec YesWeHack, utilisant des agents d'IA pour tester la sécurité de cinq applications web. Bien que l'IA ait identifié des failles rapidement, elle ne remplace pas encore l'expertise des hackers humains.
France
· 08/10/2026 07:01 ·
⚙️ 1 072 tok
Score : 78.1 ⓘ
IBM et Red Hat annoncent que leur initiative « Lightwell » a permis d'identifier et corriger plus de 400 failles de sécurité inconnues dans des bibliothèques Java largement utilisées
📖 Lire sur Vigie24IBM et Red Hat ont révélé que leur initiative « Lightwell » a permis de détecter et de corriger plus de 400 vulnérabilités inconnues dans des bibliothèques Java. Ce programme vise à renforcer la sécurité des logiciels open source largement utilisés.
France
· 07/10/2026 11:26 ·
⚙️ 1 197 tok
Score : 80.5 ⓘ
Identité, réservations, numéro de chambre… une faille dans ce logiciel hôtelier français expose les clients de 1 500 établissements
📖 Lire sur Vigie24L'éditeur parisien Medialog a confirmé une intrusion dans son logiciel de gestion hôtelière. Cette faille a permis l'extraction de données d'identité et de réservation concernant les clients d'environ 1 500 établissements.
France
· 07/10/2026 09:13 ·
⚙️ 1 092 tok
Score : 80.1 ⓘ
Mise à jour Pixel d’octobre : 25 failles corrigées et un dernier tour de piste pour les Pixel 6
📖 Lire sur Vigie24Google a déployé sa mise à jour de sécurité d'octobre pour les smartphones Pixel, corrigeant 25 failles de sécurité. Cette version marque potentiellement la fin du support logiciel pour les modèles Pixel 6 et 6 Pro.
France
· 07/10/2026 09:08 ·
⚙️ 1 049 tok
Score : 69.5 ⓘ
129 000 failles débusquées : Anthropic dévoile le bilan impressionnant de Claude Mythos
📖 Lire sur Vigie24Anthropic annonce que son IA spécialisée, Claude Mythos, a identifié plus de 129 000 failles de sécurité en quelques mois. Suite à ce succès, l'entreprise élargit l'accès à cet outil dédié à la cybersécurité.
France
· 07/10/2026 07:03 ·
⚙️ 1 072 tok
Score : 73.8 ⓘ
Une fuite massive « inévitable » : chez Meta, des ingénieurs s’inquiètent de l’IA Muse
📖 Lire sur Vigie24Des ingénieurs de Meta alertent sur des failles de sécurité critiques concernant l'agent IA Muse. Selon des documents internes, une fuite massive de données serait inévitable malgré les tentatives de correction urgentes.
France
· 07/10/2026 06:00 ·
⚙️ 1 051 tok
Score : 80.5 ⓘ

Dell découvre une faille critique dans un utilitaire sensible
📖 Lire sur Vigie24Dell a identifié une vulnérabilité critique dans son outil Dell System Update, permettant l'exécution de code avec des privilèges élevés. Un correctif a été déployé pour remédier à cette faille destinée aux administrateurs informatiques.
France
· 06/10/2026 09:30 ·
⚙️ 1 020 tok
Score : 74.2 ⓘ